Domain incidents.de kaufen?
Wir ziehen mit dem Projekt
incidents.de um.
Sind Sie am Kauf der Domain
incidents.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain incidents.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Universitäten - Sicherheit, Gefahrenabwehr, Notfall- und Katastrophenmanagement Alle Gefahren (Vorfälle und Ereignisse), Taschenbuch von Pius MasaiUniversitäten - Sicherheit, Gefahrenabwehr, Notfall- Und Katastrophenmanagement Alle Gefahren (vorfälle Und Ereignisse), Taschenbuch Von Pius Masai Mwachi, Verlag Unser Wissen, 978-620-2-74381-5, Seitenanzahl: 9637,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
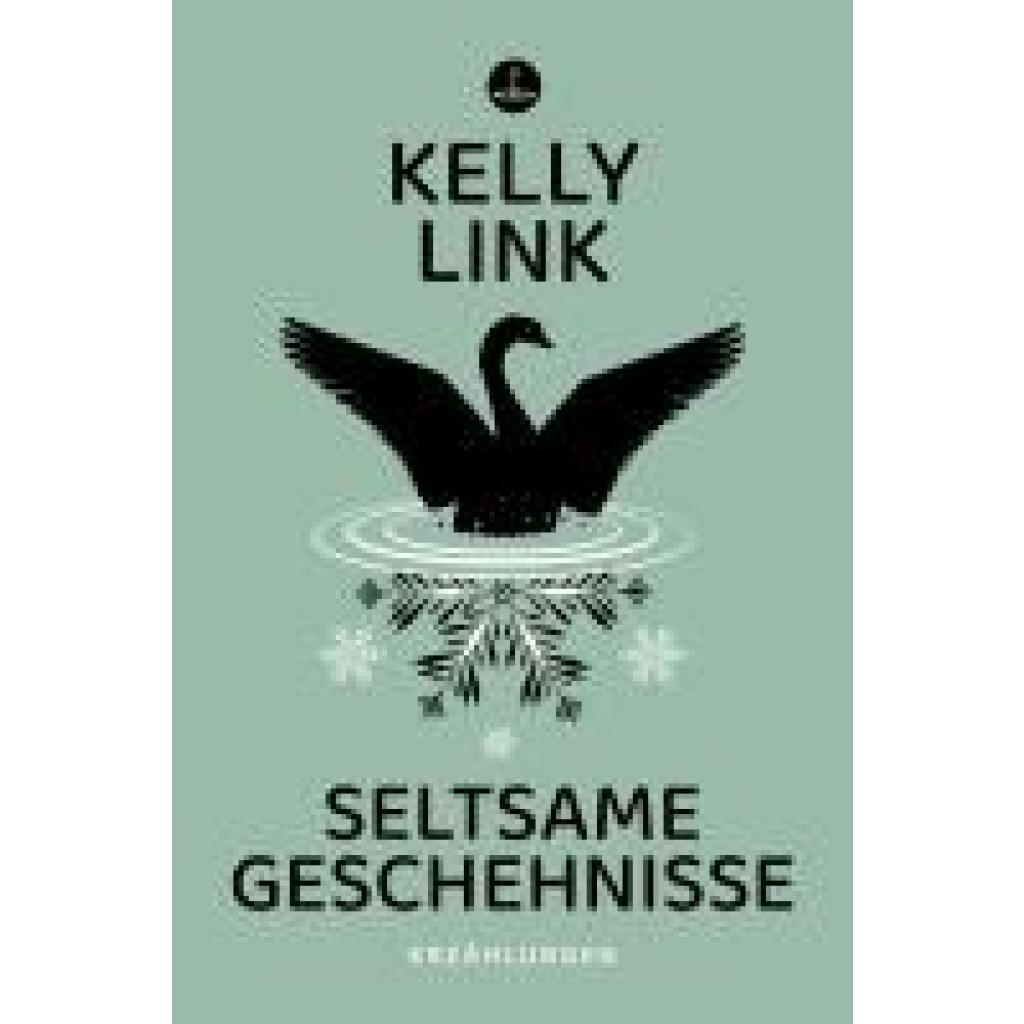
Link, Kelly: Seltsame GeschehnisseSeltsame Geschehnisse , Ein Toter schreibt an seine geliebte Frau, deren Namen er vergessen hat. Zwei Kinder halten sich mit ihren spielerischen Reimen das Grauen eines Gespensterhauses vom Leib. Die Ermittlungen im Fall eines stepptanzenden Bankräubers führen direkt in die Unterwelt. In diesen elf Erzählungen begegnen wir Diktatoren und Außerirdischen, besuchen einen apokalyptischen Schönheitswettbewerb und lernen zwei Frauen namens Louise kennen. Als Kelly Links erste Storysammlung Seltsame Geschehnisse zu Beginn des neuen Jahrtausends erschien, hielt die literarische Welt den Atem an. Diese Autorin verlieh dem magischen Realismus neue Dimensionen! Jede einzelne ihrer märchenhaften Geschichten ist auf unvergleichliche Weise seltsam und skurril, provokativ und überwältigend. Inzwischen, fast ein Vierteljahrhundert später, gehört Kelly Link längst zu den Großen der angloamerikanischen Literatur. Ihre Werke sind Schullektüre, und sie beeinflusst weiterhin ganze Generationen von Schriftstellerinnen. Es ist Zeit, dass auch die deutschsprachige Welt sie entdeckt. , Umbausätze > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250318, Titel der Reihe: Carcosa##, Autoren: Link, Kelly, Übersetzung: Hallmann, Maike, Seitenzahl/Blattzahl: 291, Keyword: Beziehungen; Bora Chung; Erzählungen; Familie; Geistergeschichten; Geschlechterverhältnisse; Horror; Hugo Award; Isabel Allende; Jorge Luis Borges; Kindheit; Magischer Realismus; Märchen; Märchen neu erzählt; Nebula Award; Phantastik; USA; World Fantasy Award; postmodern, Fachschema: Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Horrorliteratur und Übernatürliches~Familienleben~Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 130, Höhe: 20, Gewicht: 354, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Begebenheiten /Incidents, Taschenbuch von Roland Barthes, Dieterich'sche Verlagsbuchh. Mainz, 978-3-87162-011-9Begebenheiten /incidents, Taschenbuch Von Roland Barthes, Dieterich'sche Verlagsbuchh. Mainz, 978-3-87162-011-9, Seitenanzahl: 10215,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Welt im Schatten des Ost-West Konfliktes. Die Ereignisse und Geschehnisse des Kalten Krieges, Taschenbuch von Mike G., GRIN, 978-3-668-17675-1Die Welt Im Schatten Des Ost-west Konfliktes. Die Ereignisse Und Geschehnisse Des Kalten Krieges, Taschenbuch Von Mike G., Grin, 978-3-668-17675-1, Seitenanzahl: 249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Wie können Geschehnisprotokolle effektiv genutzt werden, um wichtige Ereignisse und Vorfälle zu dokumentieren und nachzuvollziehen?
Geschehnisprotokolle sollten detailliert und objektiv verfasst werden, um alle relevanten Informationen festzuhalten. Sie dienen als wichtige Referenz für spätere Nachforschungen und können bei der Klärung von Unstimmigkeiten oder Konflikten helfen. Regelmäßige Überprüfungen und Aktualisierungen der Protokolle gewährleisten ihre Genauigkeit und Relevanz. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **

Wie können Ereignisprotokolle effektiv genutzt werden, um Ereignisse und Vorfälle in Organisationen zu dokumentieren und zu analysieren?
Ereignisprotokolle können genutzt werden, um alle relevanten Informationen zu einem Vorfall festzuhalten. Durch die strukturierte Dokumentation können Muster und Trends identifiziert werden. Die Analyse der Protokolle ermöglicht es, präventive Maßnahmen zu ergreifen und die Sicherheit in der Organisation zu verbessern. **
Wie können Geschehnisprotokolle dazu beitragen, Unfälle und Vorfälle am Arbeitsplatz besser zu dokumentieren und zu analysieren?
Geschehnisprotokolle ermöglichen eine detaillierte Aufzeichnung von Unfällen und Vorfällen am Arbeitsplatz, um den genauen Ablauf festzuhalten. Durch die Analyse dieser Protokolle können Ursachen identifiziert und Maßnahmen zur Prävention ergriffen werden. Auf diese Weise können zukünftige Unfälle vermieden und die Sicherheit am Arbeitsplatz verbessert werden. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roland Barthes - Begebenheiten / Incidents - Preis vom 28.09.2026 21:19:57 hBinding : Broschiert, Label : Dieterich'sche, Publisher : Dieterich'sche, medium : Broschiert, numberOfPages : 180, publicationDate : 1988-01-01, authors : Roland Barthes, translators : Hans-Horst Henschen, languages : german, ISBN : 38716201143,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Universitäten - Sicherheit, Gefahrenabwehr, Notfall- und Katastrophenmanagement Alle Gefahren (Vorfälle und Ereignisse), Taschenbuch von Pius MasaiUniversitäten - Sicherheit, Gefahrenabwehr, Notfall- Und Katastrophenmanagement Alle Gefahren (vorfälle Und Ereignisse), Taschenbuch Von Pius Masai Mwachi, Verlag Unser Wissen, 978-620-2-74381-5, Seitenanzahl: 9637,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Link, Kelly: Seltsame GeschehnisseSeltsame Geschehnisse , Ein Toter schreibt an seine geliebte Frau, deren Namen er vergessen hat. Zwei Kinder halten sich mit ihren spielerischen Reimen das Grauen eines Gespensterhauses vom Leib. Die Ermittlungen im Fall eines stepptanzenden Bankräubers führen direkt in die Unterwelt. In diesen elf Erzählungen begegnen wir Diktatoren und Außerirdischen, besuchen einen apokalyptischen Schönheitswettbewerb und lernen zwei Frauen namens Louise kennen. Als Kelly Links erste Storysammlung Seltsame Geschehnisse zu Beginn des neuen Jahrtausends erschien, hielt die literarische Welt den Atem an. Diese Autorin verlieh dem magischen Realismus neue Dimensionen! Jede einzelne ihrer märchenhaften Geschichten ist auf unvergleichliche Weise seltsam und skurril, provokativ und überwältigend. Inzwischen, fast ein Vierteljahrhundert später, gehört Kelly Link längst zu den Großen der angloamerikanischen Literatur. Ihre Werke sind Schullektüre, und sie beeinflusst weiterhin ganze Generationen von Schriftstellerinnen. Es ist Zeit, dass auch die deutschsprachige Welt sie entdeckt. , Umbausätze > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250318, Titel der Reihe: Carcosa##, Autoren: Link, Kelly, Übersetzung: Hallmann, Maike, Seitenzahl/Blattzahl: 291, Keyword: Beziehungen; Bora Chung; Erzählungen; Familie; Geistergeschichten; Geschlechterverhältnisse; Horror; Hugo Award; Isabel Allende; Jorge Luis Borges; Kindheit; Magischer Realismus; Märchen; Märchen neu erzählt; Nebula Award; Phantastik; USA; World Fantasy Award; postmodern, Fachschema: Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Horrorliteratur und Übernatürliches~Familienleben~Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 130, Höhe: 20, Gewicht: 354, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Begebenheiten /Incidents, Taschenbuch von Roland Barthes, Dieterich'sche Verlagsbuchh. Mainz, 978-3-87162-011-9Begebenheiten /incidents, Taschenbuch Von Roland Barthes, Dieterich'sche Verlagsbuchh. Mainz, 978-3-87162-011-9, Seitenanzahl: 10215,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Welt im Schatten des Ost-West Konfliktes. Die Ereignisse und Geschehnisse des Kalten Krieges, Taschenbuch von Mike G., GRIN, 978-3-668-17675-1Die Welt Im Schatten Des Ost-west Konfliktes. Die Ereignisse Und Geschehnisse Des Kalten Krieges, Taschenbuch Von Mike G., Grin, 978-3-668-17675-1, Seitenanzahl: 249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Geschehnisprotokolle effektiv genutzt werden, um wichtige Ereignisse und Vorfälle zu dokumentieren und nachzuvollziehen?
Geschehnisprotokolle sollten detailliert und objektiv verfasst werden, um alle relevanten Informationen festzuhalten. Sie dienen als wichtige Referenz für spätere Nachforschungen und können bei der Klärung von Unstimmigkeiten oder Konflikten helfen. Regelmäßige Überprüfungen und Aktualisierungen der Protokolle gewährleisten ihre Genauigkeit und Relevanz. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie können Ereignisprotokolle effektiv genutzt werden, um Ereignisse und Vorfälle in Organisationen zu dokumentieren und zu analysieren?
Ereignisprotokolle können genutzt werden, um alle relevanten Informationen zu einem Vorfall festzuhalten. Durch die strukturierte Dokumentation können Muster und Trends identifiziert werden. Die Analyse der Protokolle ermöglicht es, präventive Maßnahmen zu ergreifen und die Sicherheit in der Organisation zu verbessern. **
-
Wie können Geschehnisprotokolle dazu beitragen, Unfälle und Vorfälle am Arbeitsplatz besser zu dokumentieren und zu analysieren?
Geschehnisprotokolle ermöglichen eine detaillierte Aufzeichnung von Unfällen und Vorfällen am Arbeitsplatz, um den genauen Ablauf festzuhalten. Durch die Analyse dieser Protokolle können Ursachen identifiziert und Maßnahmen zur Prävention ergriffen werden. Auf diese Weise können zukünftige Unfälle vermieden und die Sicherheit am Arbeitsplatz verbessert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.