Domain incidents.de kaufen?
Wir ziehen mit dem Projekt
incidents.de um.
Sind Sie am Kauf der Domain
incidents.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain incidents.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **


Ähnliche Suchbegriffe für Intrusion
Top-Angebote
Produkte zum Begriff Intrusion:
-
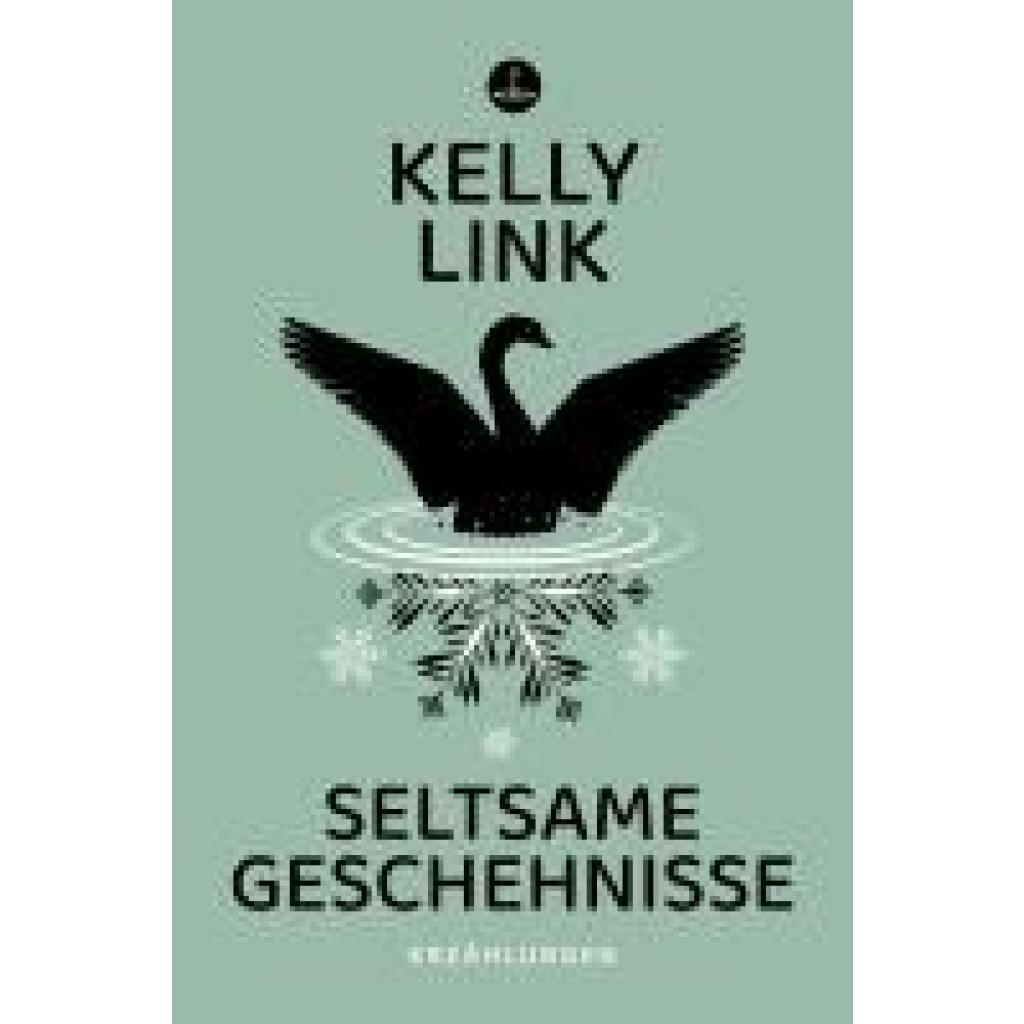
Link, Kelly: Seltsame GeschehnisseSeltsame Geschehnisse , Ein Toter schreibt an seine geliebte Frau, deren Namen er vergessen hat. Zwei Kinder halten sich mit ihren spielerischen Reimen das Grauen eines Gespensterhauses vom Leib. Die Ermittlungen im Fall eines stepptanzenden Bankräubers führen direkt in die Unterwelt. In diesen elf Erzählungen begegnen wir Diktatoren und Außerirdischen, besuchen einen apokalyptischen Schönheitswettbewerb und lernen zwei Frauen namens Louise kennen. Als Kelly Links erste Storysammlung Seltsame Geschehnisse zu Beginn des neuen Jahrtausends erschien, hielt die literarische Welt den Atem an. Diese Autorin verlieh dem magischen Realismus neue Dimensionen! Jede einzelne ihrer märchenhaften Geschichten ist auf unvergleichliche Weise seltsam und skurril, provokativ und überwältigend. Inzwischen, fast ein Vierteljahrhundert später, gehört Kelly Link längst zu den Großen der angloamerikanischen Literatur. Ihre Werke sind Schullektüre, und sie beeinflusst weiterhin ganze Generationen von Schriftstellerinnen. Es ist Zeit, dass auch die deutschsprachige Welt sie entdeckt. , Umbausätze > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250318, Titel der Reihe: Carcosa##, Autoren: Link, Kelly, Übersetzung: Hallmann, Maike, Seitenzahl/Blattzahl: 291, Keyword: Beziehungen; Bora Chung; Erzählungen; Familie; Geistergeschichten; Geschlechterverhältnisse; Horror; Hugo Award; Isabel Allende; Jorge Luis Borges; Kindheit; Magischer Realismus; Märchen; Märchen neu erzählt; Nebula Award; Phantastik; USA; World Fantasy Award; postmodern, Fachschema: Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Horrorliteratur und Übernatürliches~Familienleben~Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 130, Höhe: 20, Gewicht: 354, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Geschehnisprotokolle effektiv genutzt werden, um wichtige Ereignisse und Vorfälle zu dokumentieren und nachzuvollziehen?
Geschehnisprotokolle sollten detailliert und objektiv verfasst werden, um alle relevanten Informationen festzuhalten. Sie dienen als wichtige Referenz für spätere Nachforschungen und können bei der Klärung von Unstimmigkeiten oder Konflikten helfen. Regelmäßige Überprüfungen und Aktualisierungen der Protokolle gewährleisten ihre Genauigkeit und Relevanz. **
-
Wie können Ereignisprotokolle effektiv genutzt werden, um Ereignisse und Vorfälle in Organisationen zu dokumentieren und zu analysieren?
Ereignisprotokolle können genutzt werden, um alle relevanten Informationen zu einem Vorfall festzuhalten. Durch die strukturierte Dokumentation können Muster und Trends identifiziert werden. Die Analyse der Protokolle ermöglicht es, präventive Maßnahmen zu ergreifen und die Sicherheit in der Organisation zu verbessern. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Top-Angebote
Produkte zum Begriff Intrusion:
-
Link, Kelly: Seltsame GeschehnisseSeltsame Geschehnisse , Ein Toter schreibt an seine geliebte Frau, deren Namen er vergessen hat. Zwei Kinder halten sich mit ihren spielerischen Reimen das Grauen eines Gespensterhauses vom Leib. Die Ermittlungen im Fall eines stepptanzenden Bankräubers führen direkt in die Unterwelt. In diesen elf Erzählungen begegnen wir Diktatoren und Außerirdischen, besuchen einen apokalyptischen Schönheitswettbewerb und lernen zwei Frauen namens Louise kennen. Als Kelly Links erste Storysammlung Seltsame Geschehnisse zu Beginn des neuen Jahrtausends erschien, hielt die literarische Welt den Atem an. Diese Autorin verlieh dem magischen Realismus neue Dimensionen! Jede einzelne ihrer märchenhaften Geschichten ist auf unvergleichliche Weise seltsam und skurril, provokativ und überwältigend. Inzwischen, fast ein Vierteljahrhundert später, gehört Kelly Link längst zu den Großen der angloamerikanischen Literatur. Ihre Werke sind Schullektüre, und sie beeinflusst weiterhin ganze Generationen von Schriftstellerinnen. Es ist Zeit, dass auch die deutschsprachige Welt sie entdeckt. , Umbausätze > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250318, Titel der Reihe: Carcosa##, Autoren: Link, Kelly, Übersetzung: Hallmann, Maike, Seitenzahl/Blattzahl: 291, Keyword: Beziehungen; Bora Chung; Erzählungen; Familie; Geistergeschichten; Geschlechterverhältnisse; Horror; Hugo Award; Isabel Allende; Jorge Luis Borges; Kindheit; Magischer Realismus; Märchen; Märchen neu erzählt; Nebula Award; Phantastik; USA; World Fantasy Award; postmodern, Fachschema: Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Horrorliteratur und Übernatürliches~Familienleben~Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 130, Höhe: 20, Gewicht: 354, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Wie können Geschehnisprotokolle effektiv genutzt werden, um wichtige Ereignisse und Vorfälle zu dokumentieren und nachzuvollziehen?
Geschehnisprotokolle sollten detailliert und objektiv verfasst werden, um alle relevanten Informationen festzuhalten. Sie dienen als wichtige Referenz für spätere Nachforschungen und können bei der Klärung von Unstimmigkeiten oder Konflikten helfen. Regelmäßige Überprüfungen und Aktualisierungen der Protokolle gewährleisten ihre Genauigkeit und Relevanz. **
-
Wie können Ereignisprotokolle effektiv genutzt werden, um Ereignisse und Vorfälle in Organisationen zu dokumentieren und zu analysieren?
Ereignisprotokolle können genutzt werden, um alle relevanten Informationen zu einem Vorfall festzuhalten. Durch die strukturierte Dokumentation können Muster und Trends identifiziert werden. Die Analyse der Protokolle ermöglicht es, präventive Maßnahmen zu ergreifen und die Sicherheit in der Organisation zu verbessern. **
Ähnliche Suchbegriffe für Intrusion
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1227,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.